새로운 사이트에 가입할 때마다 영문 대소문자, 숫자, 특수문자를 섞어서 10자리 넘는 암호를 억지로 만들고, 며칠 뒤 로그인하려다 기억이 안 나서 '비밀번호 찾기' 버튼을 누른 적 다들 한두 번쯤 있으시죠? 저 역시 자주 쓰지 않는 계정의 임시 비밀번호를 이메일로 재발급받느라 로그인 창 앞에서 10분 넘게 끙끙 앓았던 경험이 한두 번이 아닙니다. 😅
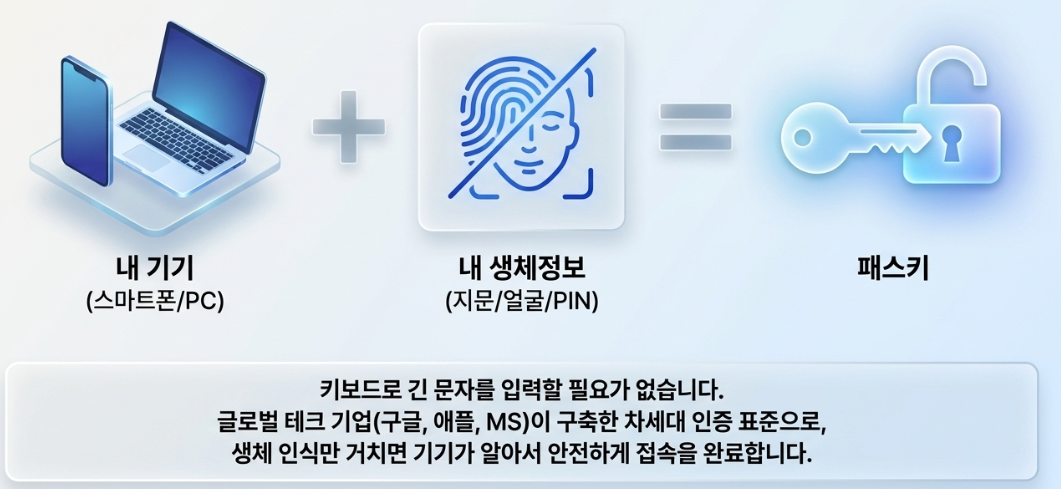
이런 번거로움과 해킹 위협을 뿌리 뽑기 위해 전 세계 글로벌 테크 기업들과 FIDO 얼라이언스가 구축한 표준이 바로 '패스키(Passkey)'입니다. 사용자는 키보드로 긴 문자를 입력할 필요 없이, 스마트폰이나 노트북의 지문(Touch ID)이나 얼굴(Face ID), 화면 잠금 PIN 번호만 인증하면 즉시 웹사이트에 안전하게 접속할 수 있습니다.
"비밀번호를 입력하지 않는데 정말 해킹으로부터 안전할까?", "스마트폰을 잃어버리면 내 모든 계정이 날아가는 것은 아닐까?" 하고 궁금해하시는 분들이 많으실 텐데요. 오늘 포스팅에서는 패스키의 동작 원리와 피싱 해킹 방어 체계, 기존 방식과의 보안 비교, 그리고 기기 분실 시 백업 경로까지 낱낱이 파헤쳐 드리겠습니다!
패스키의 작동 원리: 비대칭 공개키 암호화 🤔

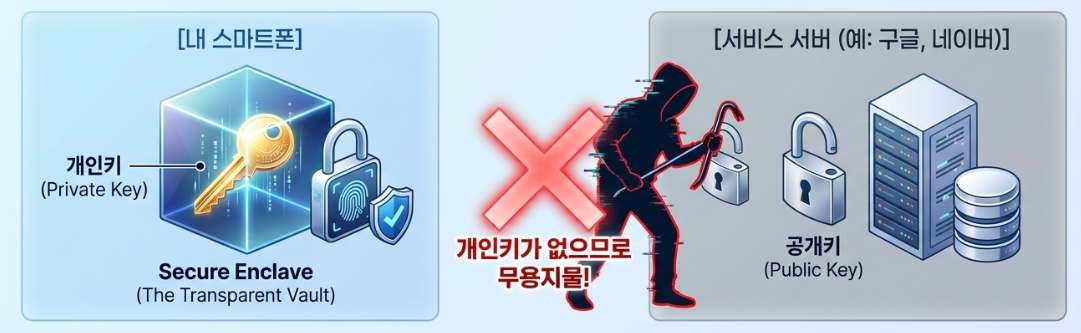
패스키가 기존 비밀번호보다 월등히 안전한 핵심 이유는 '서버에 내 비밀번호 자체가 존재하지 않는다'는 근본적인 구조 차이에 있습니다. 패스키는 비대칭 암호화 기술에 기반을 두고 서로 짝을 이루는 두 개의 열쇠를 생성합니다.
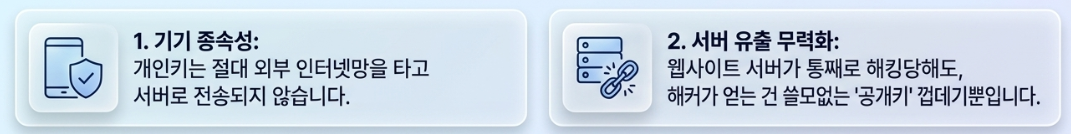
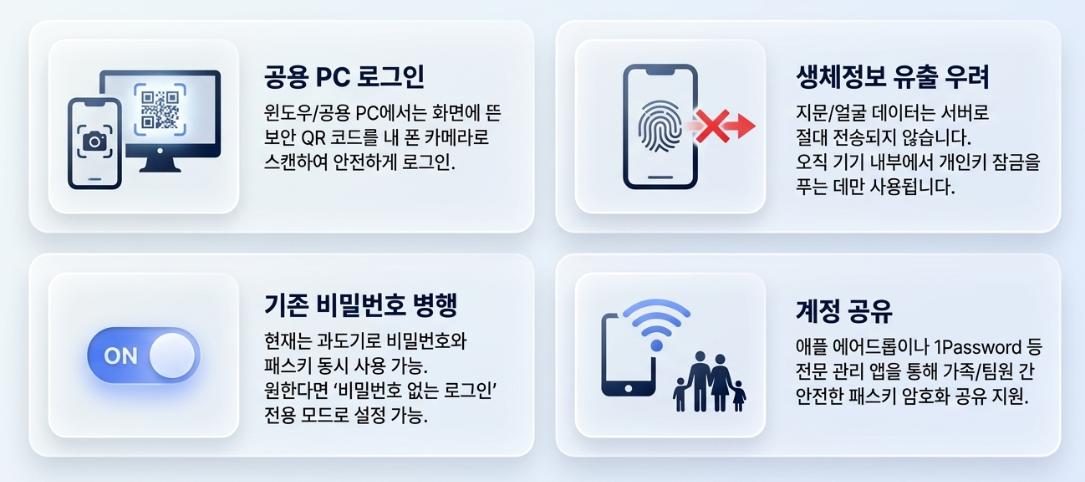
첫 번째 열쇠는 '개인키(Private Key)'로, 사용자의 스마트폰, 노트북, 또는 암호화 클라우드 키체인 내부 보안 칩(Secure Enclave 등)에만 철저히 암호화되어 보관됩니다. 이 개인키는 인터넷망을 타고 외부 서버로 전송되지 않으며, 사용자 본인의 생체인증이 통과될 때만 기기 안에서 잠금이 풀립니다.
두 번째 열쇠는 '공개키(Public Key)'로, 로그인하려는 서비스 서버(예: 구글, 네이버 등)에 안전하게 등록됩니다. 로그인 요청 시 서버가 무작위 난수(챌린지)를 보내면, 사용자의 기기가 개인키로 이를 암호화하여 서명한 뒤 회신하고, 서버는 보관 중인 공개키로 서명의 진위만 대조하여 로그인을 승인합니다.

기존 방식은 사이트 데이터베이스가 해킹당하면 저장된 암호나 해시값이 유출될 위험이 컸습니다. 반면 패스키 시스템에서는 서버에 누구나 볼 수 있는 '공개키'만 저장되어 있으므로, 웹사이트 서버가 통째로 털리더라도 공격자는 내 계정으로 로그인할 수 있는 개인키를 얻을 수 없습니다.
비밀번호 vs SMS OTP vs 패스키 보안성 비교 📊
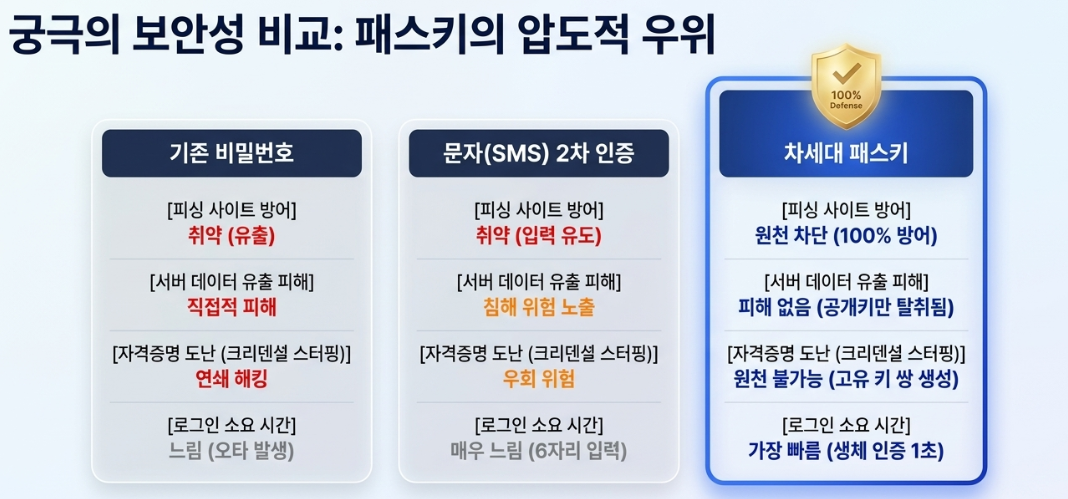
피싱 사이트, 키로거 프로그램, 심스와핑(SIM Swapping) 등 진화하는 사이버 공격 기법 앞에서 기존 인증 수단들은 치명적인 약점을 노출해 왔습니다. 패스키가 이 모든 공격을 어떻게 무력화하는지 표로 한눈에 비교해 드립니다.
주요 로그인 인증 방식별 보안 및 편의성 비교표
| 보안 항목 | 기존 텍스트 비밀번호 | 문자(SMS) 기반 2차 인증 | 차세대 패스키 (Passkey) |
|---|---|---|---|
| 피싱 웹사이트 방어 | 취약 (가짜 사이트에 입력 시 유출) | 취약 (피싱 폼에 OTP 입력 유도 가능) | 원천 차단 (100% 방어) |
| 서버 데이터 유출 피해 | 직접적 피해 발생 (비밀번호 크랙) | 1차 암호 털릴 시 침해 위험 노출 | 피해 없음 (공개키만 탈취됨) |
| 자격증명 도난(크리덴셜 스터핑) | 타 사이트 암호 재사용 시 연쇄 해킹 | 일부 완화하나 우회 위험 존재 | 원천 불가능 (도메인별 고유 키 쌍 생성) |
| 로그인 소요 시간 및 편의성 | 느림 (기억 필요 및 오타 발생) | 매우 느림 (문자 확인 및 6자리 입력) | 가장 빠름 (지문·얼굴 인증 1~2초) |

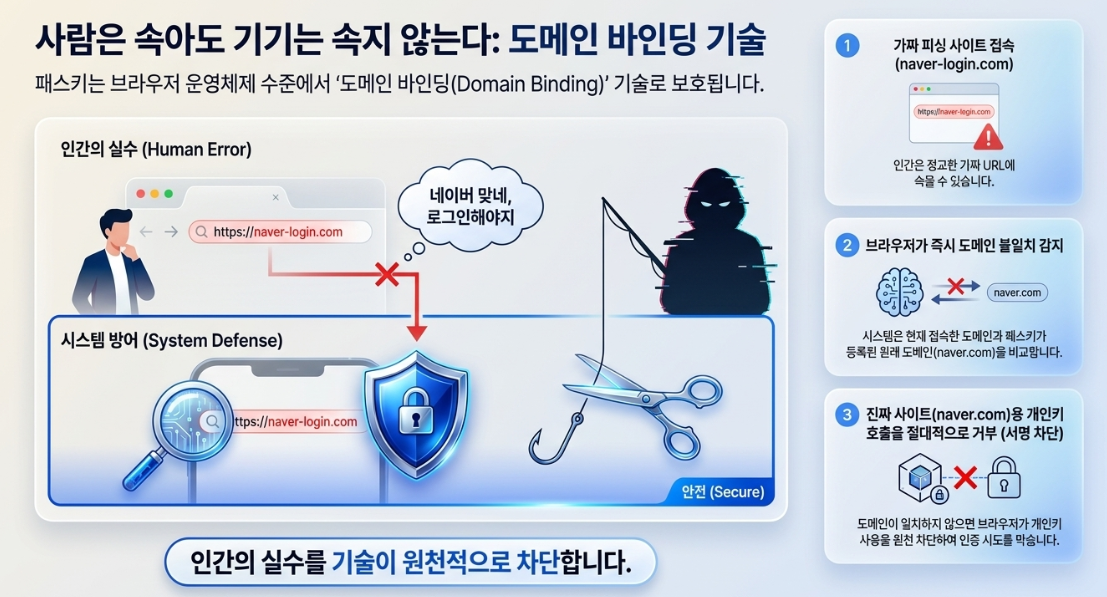
패스키는 웹 브라우저 운영체제 수준에서 '도메인 바인딩(Domain Binding)' 기술로 보호됩니다. 예를 들어 가짜 네이버 피싱 사이트(예: naver-login.com)에 접속하더라도, 브라우저가 도메인 주소를 감지하여 진짜 네이버(naver.com)용으로 만들어진 개인키를 절대 호출하지 않습니다. 사람이 속더라도 기기가 주소를 대조해 차단하므로 피싱이 원천 무력화됩니다.
해킹 위험률 비교 및 내 계정 보안 취약도 진단기 🧮
글로벌 보안 분석 보고서들에 따르면, 전 세계 계정 탈취 침해 사고의 80% 이상이 비밀번호 재사용, 취약한 암호 설정, 혹은 피싱 이메일로 인해 발생합니다.
📝 보안 공격 노출 지수 산출 공식
계정 침해 노출도 = [비밀번호 재사용률(가중치 40%)] + [2차 인증 미적용(가중치 35%)] + [피싱 식별 한계(가중치 25%)]
* 패스키 적용 시 서버 누출 및 피싱 공격 요소가 차단되어 노출도가 최소 수준으로 수렴합니다.
현재 나의 계정 관리 습관을 선택하고, 패스키로 전환했을 때 기대되는 보안 강화 효과를 아래 진단 도구로 즉시 확인해 보세요:
🔢 나의 로그인 보안 취약도 진단기
스마트폰을 잃어버리면? 동기화와 백업 방식 👩💼👨💻
패스키 도입을 망설이는 분들이 가장 흔하게 하는 질문이 "스마트폰을 분실하거나 물에 빠뜨리면 계정에 영영 못 들어가나요?"입니다.
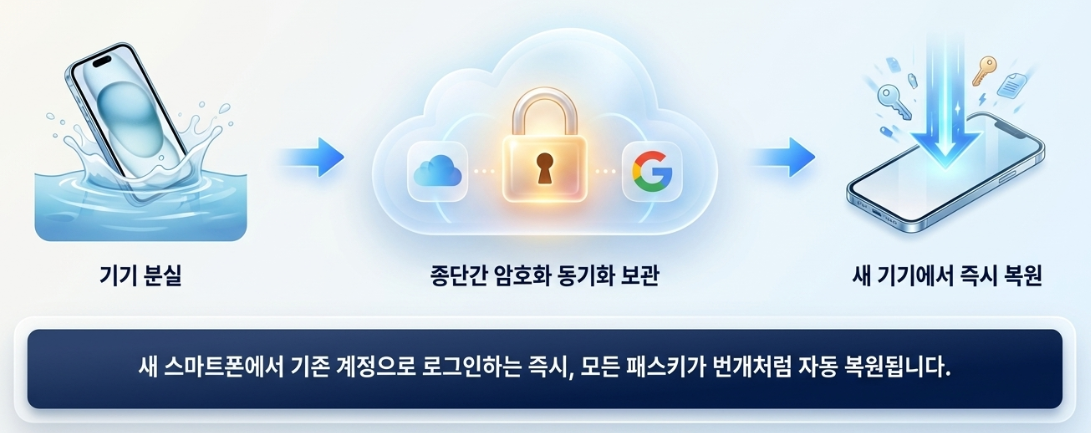
초기 하드웨어 보안 토큰(USB 보안키 등)과 달리, 최신 모바일 생태계의 패스키는 '다중 기기 동기화 패스키(Synced Passkey)'를 기본으로 채택하고 있습니다. 애플의 아이클라우드 키체인(iCloud Keychain), 구글 비밀번호 관리자(Google Password Manager), 마이크로소프트 계정을 통해 종단간 암호화(End-to-End Encryption) 상태로 기기 간 자동 백업 및 동기화가 이뤄집니다.
따라서 아이폰을 분실하더라도 새 아이폰이나 아이패드에서 본인의 애플 계정으로 로그인하면 기존 패스키들이 그대로 복원되며, 구글 안드로이드 폰 역시 구글 계정 복구 절차를 거치면 새 기기에서 패스키를 즉시 이어받아 사용할 수 있습니다.
아이폰을 쓰는 사람이 윈도우 PC나 맥북이 아닌 공용 컴퓨터에서 패스키로 로그인하고 싶다면 어떻게 할까요? 화면에 뜨는 QR 코드를 스마트폰 카메라로 스캔한 뒤 폰에서 지문이나 Face ID를 인증하면 블루투스 근거리 통신을 통해 원격으로 안전하게 로그인할 수 있습니다.
실전 사례: 피싱 메일을 클릭하고도 계정을 지켜낸 최 팀장 📚
실제 직장인이 지능형 피싱 공격을 당했으나 패스키 덕분에 계정 탈취를 완벽하게 모면한 실제 사례를 살펴보겠습니다.
사례 주인공의 상황
- 기본 인적사항: 마케팅 대행사 근무 5년 차 최 팀장
- 사전 조치: 평소 업무용 구글 계정과 네이버 계정에 스마트폰 지문인식 기반 패스키를 등록해 둔 상태
침해 위기 상황 및 방어 과정
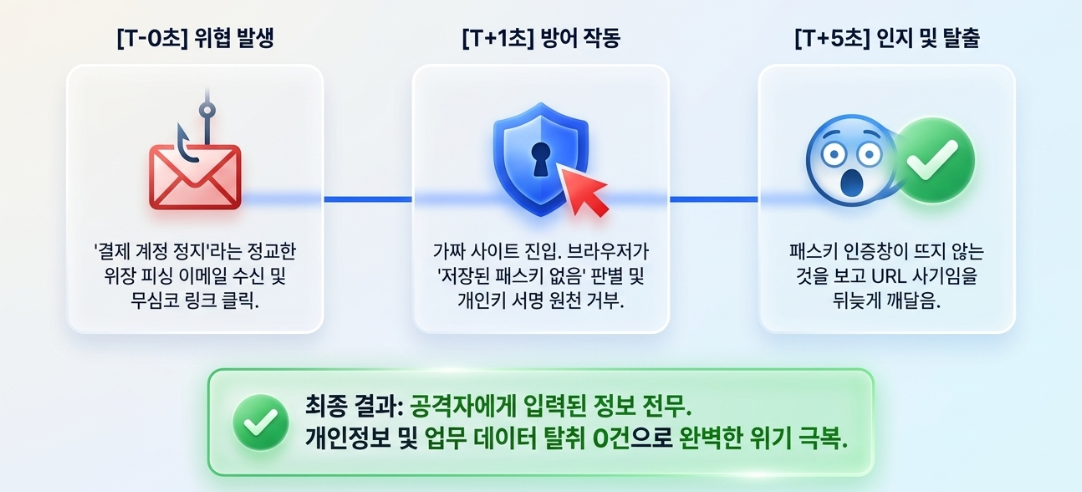
1) 악성 메일 유입: "귀하의 결제 계정이 정지되었습니다. 즉시 본인 확인을 진행하세요"라는 정교한 위장 메일 수신
2) 가짜 사이트 접속: 진짜 포털 로그인 화면과 100% 동일하게 복제된 피싱 사이트 링크를 무심코 클릭함
3) 패스키 작동 차단: 브라우저가 접속 주소(가짜 도메인)를 감지하여 "이 사이트에는 저장된 패스키가 없습니다"라는 경고와 함께 기기 개인키 서명을 원천 거부함
최종 결과
- 사용자 인지: 브라우저가 패스키 인증창을 띄우지 않는 것을 보고 URL 주소가 사기임을 뒤늦게 알아차림
- 계정 피해: 공격자에게 입력된 정보가 전무하여 개인정보 및 업무 데이터 탈취 0건으로 위기 극복!
만약 최 팀장이 기존 비밀번호를 타이핑하는 방식이었다면 가짜 사이트 폼에 그대로 아이디와 암호를 넘겨주고 계정이 순식간에 털렸을 것입니다. 사람이 속는 순간에도 기기가 속지 않고 자격증명을 지켜준 모범적인 사례입니다.

마무리: 핵심 내용 요약 📝
패스키는 단순한 로그인 간소화 편의 기능이 아니라, 수십 년간 이어져 온 취약한 '비밀번호 생태계'를 종식시키기 위해 마련된 가장 진보된 보안 기술입니다.
비밀번호를 외우거나 적어둘 필요가 없고, 지문이나 얼굴 인증 1초 만에 안전하게 로그인할 수 있으며, 사람이 실수로 피싱 링크를 클릭하더라도 시스템이 알아서 해킹을 막아줍니다. 지금 사용 중인 구글, 애플, 네이버 등 주요 포털 설정에 들어가 '패스키 등록'을 활성화해 보세요. 번거로운 로그인 스트레스에서 해방되는 동시에 가장 강력한 디지털 방패를 장착할 수 있습니다! ~ 😊

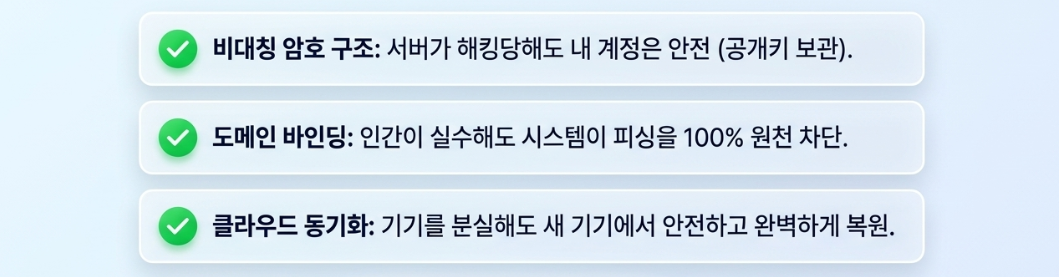
차세대 패스키(Passkey) 핵심 요약
자주 묻는 질문 ❓
2026.09.07 - [라이프 스타일] - 숨은 보험금 조회 방법: 내보험찾아줌에서 확인할 수 있는 금액 총정리
숨은 보험금 조회 방법: 내보험찾아줌에서 확인할 수 있는 금액 총정리
내가 가입했던 옛날 보험에서 돌려받지 못한 숨은 돈이 있을까요? 금융위원회와 보험협회가 운영하는 '내보험찾아줌(Cont-Insure)'을 통한 1분 실시간 조회법부터 중도·만기·휴면보험금의 차이,
paperlogue.com
2026.09.02 - [라이프 스타일] - [스마트폰 해킹 1분 점검] 경찰청 시티즌코난 검사와 악성 앱 강제 삭제 꿀팁
[스마트폰 해킹 1분 점검] 경찰청 시티즌코난 검사와 악성 앱 강제 삭제 꿀팁
내 스마트폰에 나도 모르게 악성 앱이 깔려있다면? 배터리 급방전, 발열, 정체불명의 팝업 광고 등 악성 앱 감염 의심 증상부터 경찰청 공식 '시티즌코난' 검사법, 안전모드 부팅을 통한 강제 삭
paperlogue.com
'라이프 스타일' 카테고리의 다른 글
| 챗GPT 메모리 기능에 내 신상이? 생성형 AI 개인정보 유출 방지 3단계 가이드 (0) | 2026.10.10 |
|---|---|
| 클라우드 구독 해지 전 사진과 파일 안전하게 옮기는 방법 (구글·애플 완벽 가이드) (0) | 2026.10.10 |
| 공동인증서와 금융인증서 차이: 어디에서 각각 사용할까? (완벽 사용처 정리) (0) | 2026.10.09 |
| 주민센터 가지 마세요! 전자문서지갑으로 등본·초본 제출하는 3가지 경로 (0) | 2026.10.09 |
| 모바일 주민등록증 발급 전 필독! IC 방식과 QR 방식의 결정적 차이 4가지 (0) | 2026.10.08 |


